Кибератака на цифровые государственные сервисы, произошедшая с 19 по 23 октября 2026 года, привела к несанкционированному извлечению наборов персональных данных, связанных примерно с 750 000 IDNP, согласно предварительным оценкам Агентства электронного управления (AGE). За тот же период были проверены около миллиона IDNP. Власти заявляют, что данные из государственных реестров не изменялись, а информация о банковских картах не пострадала. Главный риск для граждан — использование данных в попытках мошенничества.
Коротко
Цифры предварительные: проверены около миллиона IDNP, извлечены наборы данных примерно 750 000 человек. Премьер-министр Василе Тофан уточнил, что это означает извлечение как минимум одного элемента данных в каждом случае, а не взлом 750 000 аккаунтов.
Данные взяты из государственных реестров, а не из приложения EVO. Пострадать могли и те, кто не пользуется EVO.
Менять удостоверение личности не нужно, поскольку IDNP останется тем же и в новом документе.
AGE работает над механизмом индивидуального информирования пострадавших, однако о нём пока не объявляли.
Прокуратура муниципия Кишинэу начала уголовное преследование. Авторы кибератаки официально не установлены.
Что произошло
AGE, Служба информационных технологий и кибербезопасности (STISC) и Агентство кибербезопасности (ASC) сообщили об инциденте 24 октября. Согласно сообщению, власти заметили необычную активность при доступе к цифровым государственным сервисам и запросах данных. Было зафиксировано около 11 миллионов запросов на доступ, сделанных с целью незаконно получить персональные данные.
В опубликованном AGE 27 октября техническом объяснении говорится, что злоумышленники воспользовались уязвимостями некоторых сервисов, доступных без аутентификации, а затем использовали полученные данные для дальнейшего извлечения информации. Премьер-министр Василе Тофан заявил на заседании правительства 28 октября, что извлечение данных было автоматизировано и некоторые уязвимости могли быть выявлены с помощью искусственного интеллекта.
Директор ASC Михай Лупашку заявил изданию Europa Liberă, что по масштабам последствий это «крупнейшая кибератака, зарегистрированная до сих пор» в Республике Молдова. По его словам, «это не случайная атака, а сложная, хорошо подготовленная атака».
Какие данные могли быть затронуты
По данным AGE, извлечённые данные могут включать:
идентификационные данные: имя, фамилию, дату и место рождения, фотографию;
данные о членах семьи первой степени родства;
статус застрахованного лица, семейного врача, социальных пособиях, пенсиях и инвалидности;
водительское удостоверение, транспортные средства, компании, которыми человек владеет или управляет;
финансовую информацию: IBAN, налоговую задолженность и историю платежей через MPay.
AGE подчёркивает, что у пострадавших не обязательно были раскрыты все перечисленные категории данных. Национальный центр по защите персональных данных (CNPDCP), уведомлённый AGE, отмечает, что этот список отражает предварительную оценку. Данные банковских карт не пострадали, поскольку государственная платформа их не хранит, сообщает AGE. Агентство также поясняет, что знание IBAN не даёт доступа к счёту и не позволяет переводить средства, а получение информации об имуществе или компании не означает перехода права собственности.
Официальная хронология
19–23 октября: период, в течение которого были проверены около миллиона IDNP (AGE).
Ночь на 22 октября: время инцидента, согласно первоначальному сообщению AGE–STISC–ASC.
23 октября, 11:30: несанкционированное извлечение данных остановлено. В тот же день в качестве меры предосторожности отключили 82 государственных сервиса, более 30 информационных систем и панели администрирования.
24 октября: AGE, STISC и ASC публично сообщили об инциденте. Полиция и CNPDCP были уведомлены.
25 октября, около 02:00: новая попытка принудительного доступа заблокирована.
27 октября: новые попытки извлечения данных около 07:00 оказались безуспешными. AGE публикует предварительные цифры и техническое объяснение, ещё 11 сервисов вновь становятся доступными онлайн.
28 октября: премьер-министр Василе Тофан объявляет об отставке директора AGE Николеты Коломеец. Исполняющим обязанности назначен Артиом Кочю. AGE временно отключает аутентификацию в MPass с помощью опций «два шага» и EVOSign. Президентура объявляет о созыве Национального совета безопасности, не называя дату.
29 октября: парламент объявляет о закрытых слушаниях 4 ноября.
30 октября: прокуратура сообщает о начале уголовного преследования. AGE отчитывается о восстановлении 61 сервиса; ещё 21 сервис остаётся недоступным.
Кто расследует инцидент и что известно о злоумышленниках
AGE сообщает, что масштаб инцидента изучается в рамках аудита и расследований, которые проводят ASC, STISC, Служба информации и безопасности (SIS) и AGE. Об инциденте также сообщили CNPDCP и Центру по борьбе с киберпреступностью Национального инспектората расследований. Прокуратура муниципия Кишинэу начала уголовное преследование по фактам нарушения неприкосновенности частной жизни и разглашения данных уголовного расследования, сообщила MOLDPRES пресс-секретарь Генеральной прокуратуры Виолина Морару.
Авторы кибератаки официально не установлены. Премьер-министр Тофан заявил, что имеются признаки более масштабной кампании и компетентные службы расследуют в том числе возможную причастность иностранных государственных акторов, не называя конкретное государство. Михай Лупашку заявил, что «на данном этапе преждевременно делать выводы о причастных». По его словам, в атаке участвовали 700 различных IP-адресов.
Вопросы и ответы
Мои данные украли, даже если я не пользуюсь EVO?
Это возможно. AGE поясняет, что данные взяты из государственных реестров, а не из приложения. Ведомство заявляет, что дополнительно проинформирует непосредственно пострадавших и работает над механизмом индивидуального информирования, о котором сообщит публично. 30 октября AGE уточнило, что списки по категориям данных всё ещё проверяются, чтобы устранить дублирование, а публикация непроверенных результатов может привести к распространению недостоверной информации.
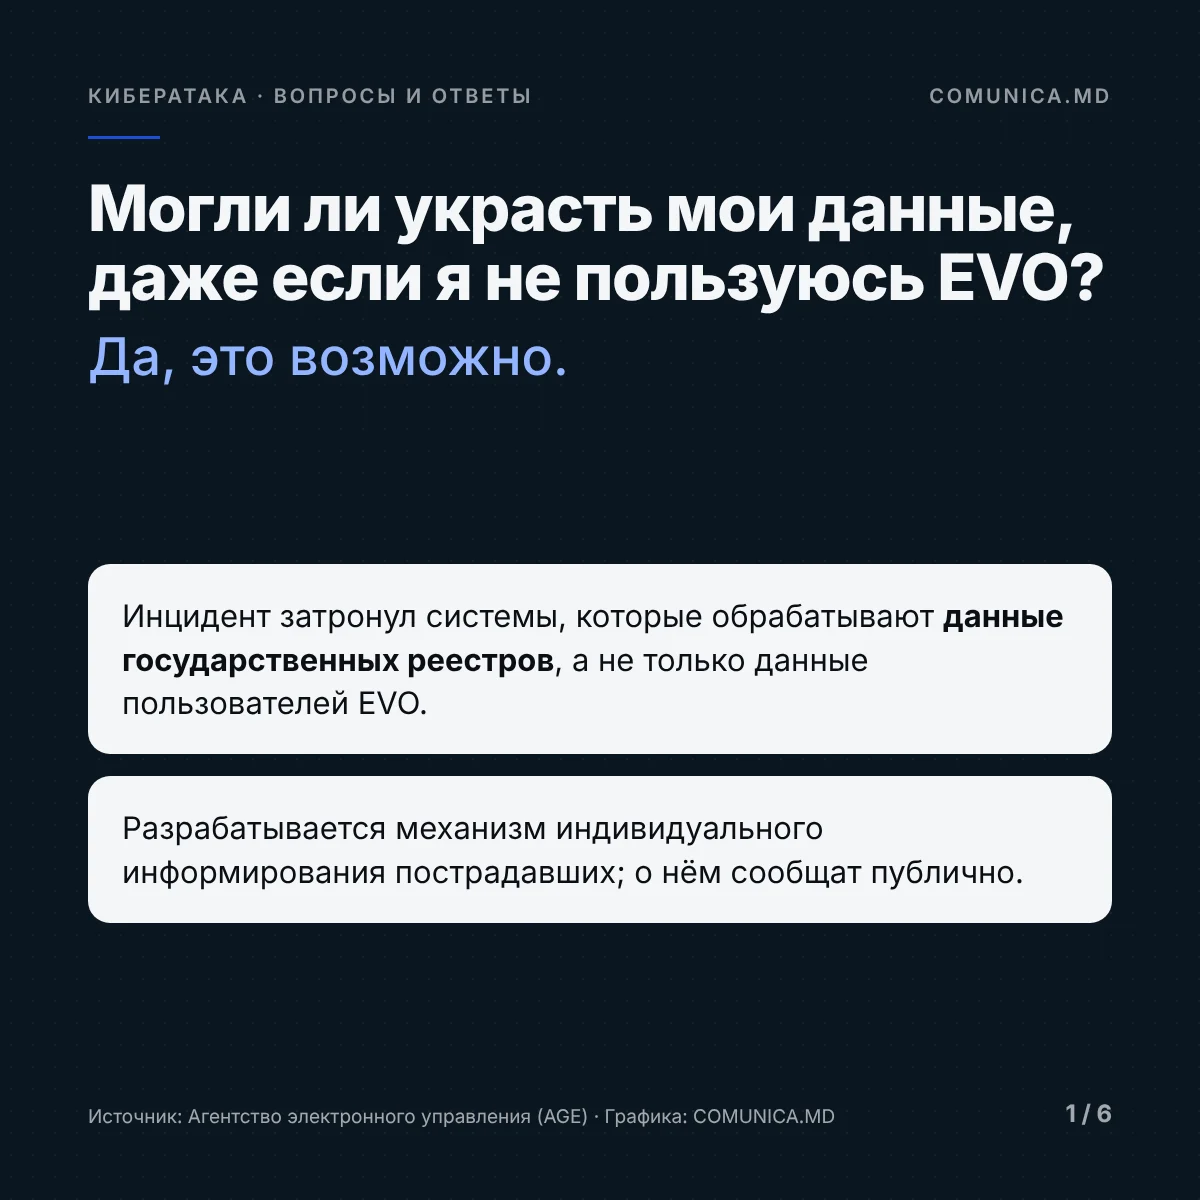
Как проверить в EVO?
AGE рекомендует выполнить следующие шаги: в приложении EVO перейти в раздел «Аккаунт» → «История доступа к данным», выбрать 2026 год и проверить, есть ли обращения по пунктам «Запрос документов гражданского состояния» или «Оформление водительского удостоверения».
AGE объясняет наличие таких записей тем, что первоначальные атаки были направлены на электронный сервис, который некорректно фиксировал основание обработки данных. Поэтому обращения отображаются в истории как запросы на услуги, которые люди не заказывали. Однако история не является полным перечнем извлечённых данных, и AGE не заявляло, что отсутствие такой записи означает, что человек не пострадал. С 28 октября, согласно AGE, войти в приложение EVO можно только с помощью мобильной подписи, поскольку опции «два шага» и EVOSign в MPass временно отключены.
Нужно ли менять удостоверение личности?
Нет. AGE уточняет, что IDNP и ваши данные останутся прежними и в новом документе, поэтому замена удостоверения не устранит риски.
Как могут использовать мои данные?
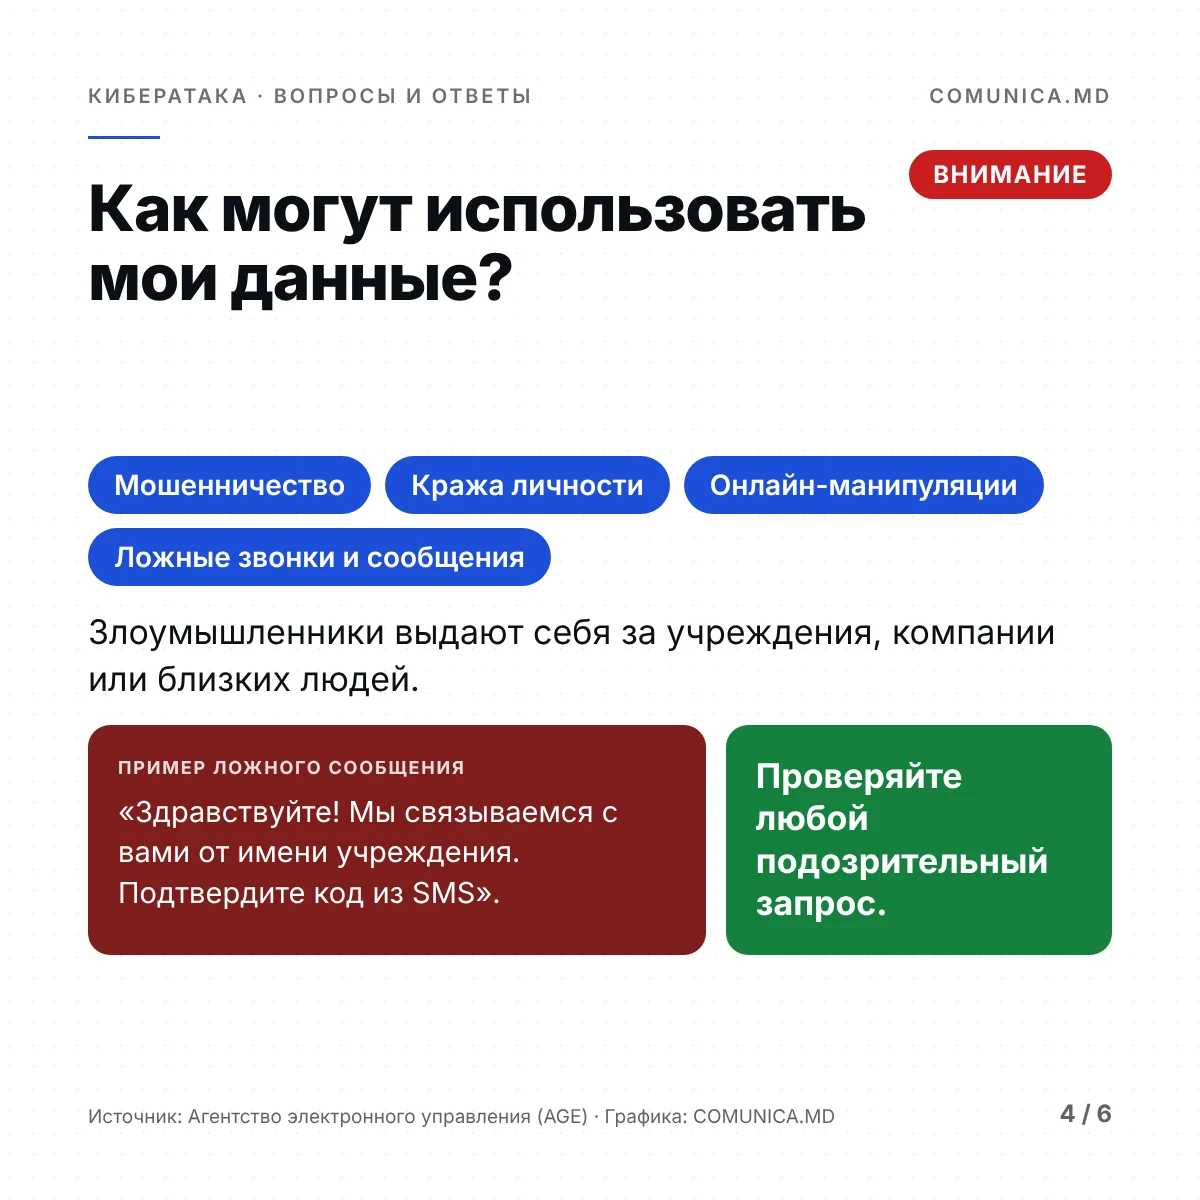
AGE предупреждает, что злоумышленники могут выдавать себя за представителей учреждений, компаний, банков или близких людей. Агентство перечисляет такие риски, как мошенничество, кража личных данных, манипуляции в интернете, ложные звонки и сообщения. В сообщении от 24 октября поясняется, что мошенники могут назвать имя и IDNP человека, чтобы завоевать его доверие, однако знание этих данных не означает, что звонящий представляет официальное учреждение.
Отвечая Europa Liberă на вопрос о риске использования данных для получения кредитов, Михай Лупашку заявил, что, согласно информации ASC, «риск использования этих данных для оформления кредитов исключён». При этом он уточнил, что не уполномочен говорить от имени Национального банка и рекомендовал адресовать этот вопрос банковскому сектору.
Как официально узнать, какие мои данные могли быть затронуты?
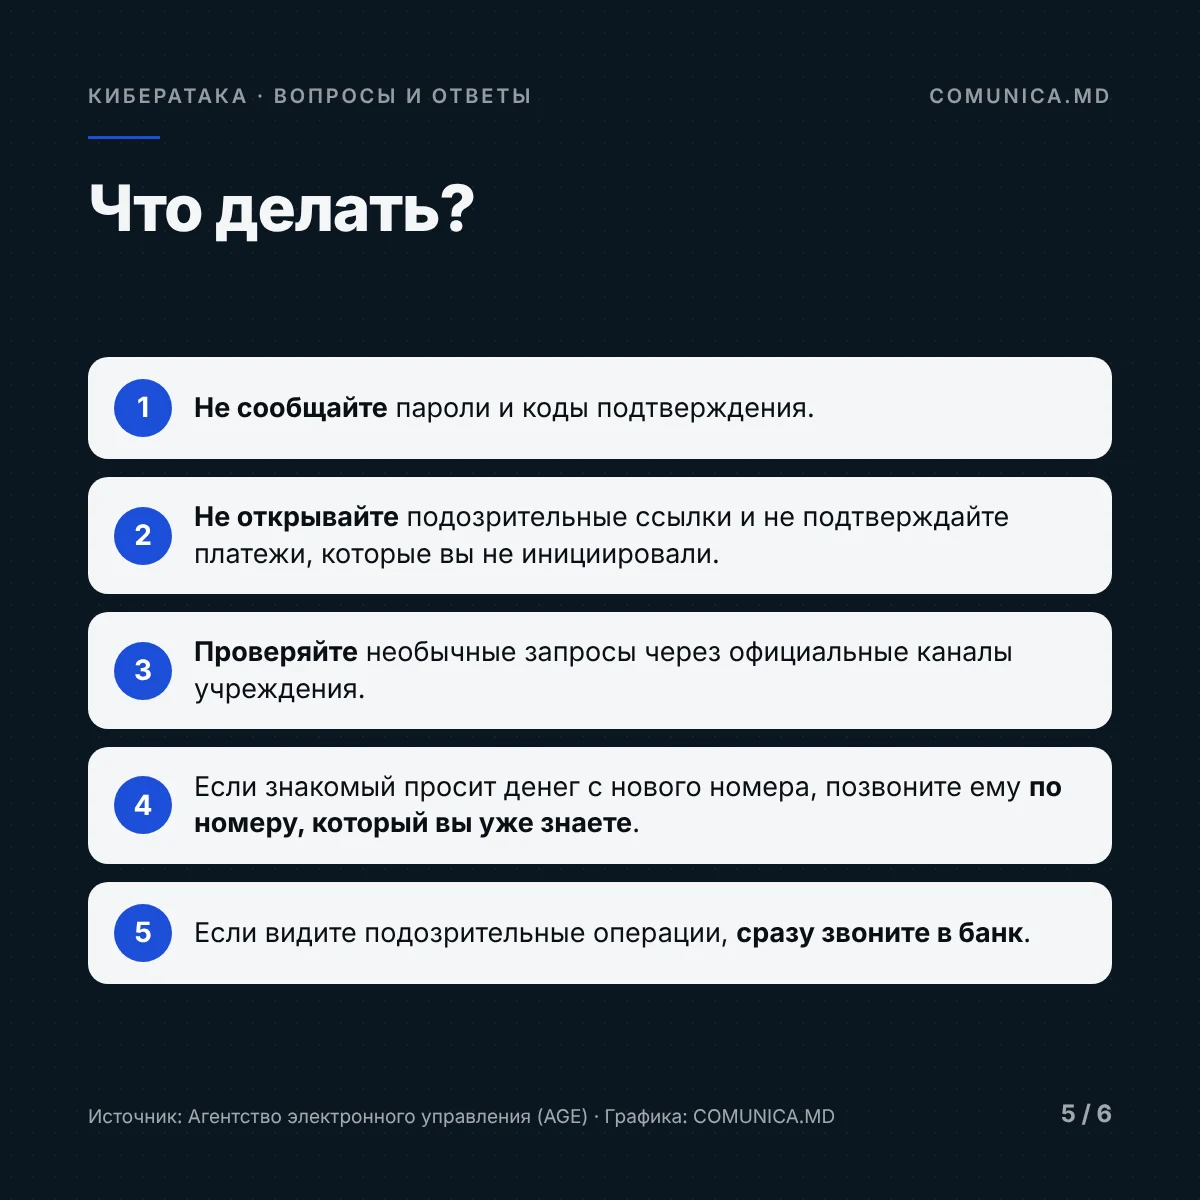
До запуска механизма индивидуального информирования AGE рекомендует подать петицию. Её можно отправить в электронном виде, подписав электронной подписью, на адрес office@egov.md либо подать на бумаге с собственноручной подписью в офис AGE или отправить по почте. В петиции нужно указать имя, фамилию, адрес, причину обращения, адресата и суть просьбы.
НЦЗПД напоминает, что согласно Закону № 195/2024 о защите персональных данных оператор должен уведомить Центр, по возможности, не позднее чем через 72 часа с момента, когда ему стало известно об инциденте. Если нарушение может повлечь высокий риск, затронутых лиц необходимо проинформировать без неоправданных задержек, причём уведомление может быть опубликовано, если индивидуальное информирование требует несоразмерных усилий. Лица, которые считают, что их данные были затронуты, могут обратиться к оператору за разъяснениями и для осуществления предусмотренных законом прав, сообщает НЦЗПД.
Что делать сейчас
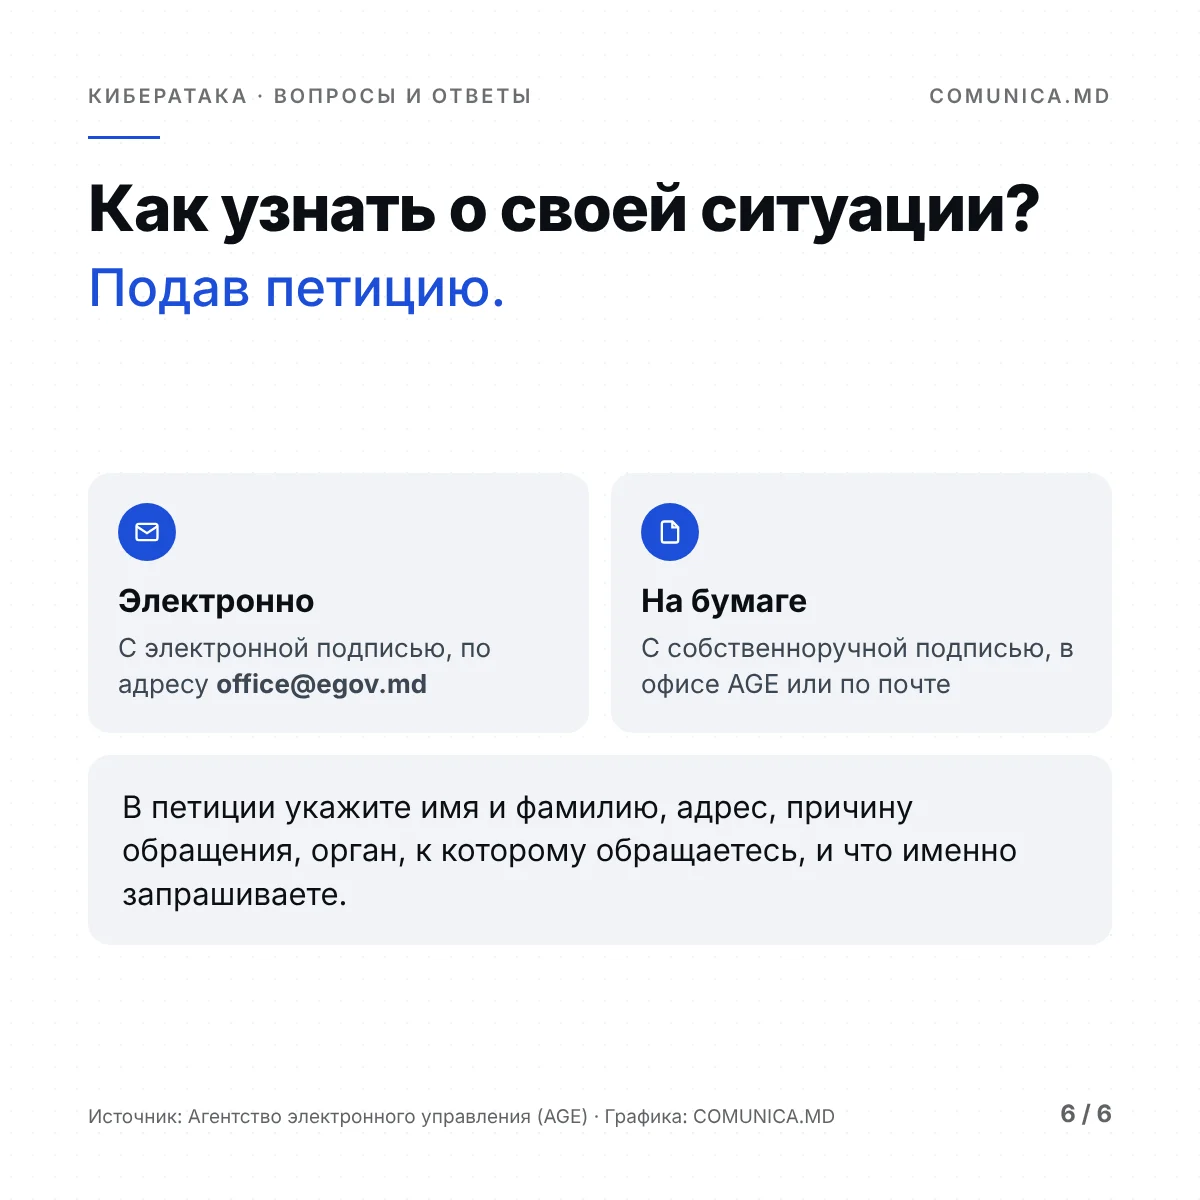
Никому не сообщайте пароли, коды, полученные по SMS, или данные банковской карты, даже если собеседник называет ваше имя и IDNP.
Не открывайте ссылки, которых вы не запрашивали, и не подтверждайте платежи, которые вы не совершали.
Проверяйте любые необычные запросы, самостоятельно позвонив в учреждение или банк по номерам, указанным на их официальных сайтах.
Если близкий человек просит перевести деньги с нового номера или аккаунта, позвоните ему по известному вам номеру.
Не реагируйте импульсивно на тревожные сообщения о членах семьи. Сначала проверьте информацию.
Если вы заметили незнакомые вам транзакции, немедленно позвоните в банк.
Если вы пользуетесь EVO, проверьте историю доступа к данным за 2026 год.
Если вы подозреваете мошенничество или несанкционированное использование данных, сообщите об этом в полицию, банк или НЦЗПД — в зависимости от ситуации.
Что дальше
4 ноября парламентская комиссия по национальной безопасности, обороне и общественному порядку проведёт слушания в закрытом режиме. По словам председателя парламента Игоря Гросу, их цель — выяснить обстоятельства и установить ответственное учреждение. Правительство объявило об ускоренном создании Национального центра кибербезопасности (SOC) в рамках Агентства кибербезопасности (ASC), закупке решений для защиты веб-приложений и проведении постоянных аудитов. Дата заседания Национального совета безопасности не объявлена.
Ранее COMUNICA.MD опубликовал сообщение администрации президента о созыве Национального совета безопасности. Графики в этой статье входят в серию ответов, опубликованную Агентством электронного управления и распространённую также через медиаканалы.
Источники
- Agenția de Guvernare Electronică — Autoritățile au blocat un atac cibernetic asupra mai multor servicii publice digitale. Investigația continuă (24.10.2026)
- Agenția de Guvernare Electronică — Aproximativ un milion de IDNP-uri vizate în tentative de extragere a datelor cu caracter personal (27.10.2026)
- Agenția de Guvernare Electronică — Alte 11 servicii publice disponibile online (27.10.2026)
- Agenția de Guvernare Electronică — Autentificarea în MPass prin opțiunile doi pași și EVOSign, temporar dezactivată (28.10.2026)
- Agenția de Guvernare Electronică — Autoritățile verifică datele extrase neautorizat pentru a identifica persoanele afectate (30.10.2026)
- Centrul Național pentru Protecția Datelor cu Caracter Personal — Informații preliminare și recomandări pentru cetățeni în contextul incidentului de securitate
- MOLDPRES — Prime Minister on cyberattack targeting public digital services (28.10.2026)
- MOLDPRES — Prosecutor’s Office initiates criminal case after cyberattack (30.10.2026)
- MOLDPRES — Parlamentul va organiza audieri cu ușile închise privind atacul cibernetic (29.10.2026)
- MOLDPRES — Peste 60 de servicii publice digitale au fost restabilite (30.10.2026)
- Europa Liberă Moldova — Interviu cu Mihai Lupașcu, directorul Agenției pentru Securitate Cibernetică
- IPN — Directoarea AGE, Nicoleta Colomeeț, demisionează după atacul cibernetic (28.10.2026)
Статья подготовлена с помощью ИИ на основе официальных источников, указанных выше, и проверена редакцией.
Рассылка
Молдова у вас в почте
Самые важные новости — утром, одним письмом. Вы выбираете, что получать и на каком языке.
- Бесплатно
- Без спама
- Отписка в один клик