Cuprins
- 1.Ce s-a întâmplat
- 2.Ce date au fost vizate
- 3.Cronologia oficială
- 4.Cine investighează și ce se știe despre autori
- 5.Întrebări și răspunsuri
- 6.Mi-au fost sustrase datele, chiar dacă nu folosesc EVO?
- 7.Cum verific în EVO?
- 8.Trebuie să îmi schimb buletinul?
- 9.Cum pot fi folosite datele mele?
- 10.Cum aflu oficial ce date ale mele au fost vizate?
- 11.Ce faci acum
- 12.Ce urmează
Atacul cibernetic asupra serviciilor publice digitale ale statului, produs între 19 și 23 octombrie 2026, a dus la extragerea neautorizată a unor seturi de date cu caracter personal aferente a circa 750.000 de IDNP-uri, potrivit estimărilor preliminare ale Agenției de Guvernare Electronică (AGE). În aceeași perioadă au fost interogate aproximativ un milion de IDNP-uri. Autoritățile spun că datele din registrele de stat nu au fost modificate și că informațiile despre cardurile bancare nu au fost afectate. Principalul risc pentru cetățeni este folosirea datelor în tentative de fraudă.
Ce s-a întâmplat
AGE, Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) și Agenția pentru Securitate Cibernetică (ASC) au anunțat incidentul pe 24 octombrie. Potrivit comunicatului, autoritățile au observat activități neobișnuite în accesarea serviciilor publice digitale și în interogările de date. Au fost înregistrate circa 11 milioane de solicitări de accesare, făcute cu scopul de a obține neautorizat date cu caracter personal.
Explicația tehnică publicată de AGE pe 27 octombrie arată că atacatorii au exploatat vulnerabilități ale unor servicii accesibile fără autentificare și apoi au folosit datele obținute pentru extrageri suplimentare. Premierul Vasile Tofan a spus în ședința Guvernului din 28 octombrie că extragerea a fost automatizată și că unele vulnerabilități ar fi putut fi identificate cu ajutorul inteligenței artificiale.
Directorul ASC, Mihai Lupașcu, a declarat pentru Europa Liberă că este vorba de „cel mai mare atac cibernetic înregistrat până acum” în Republica Moldova, ca impact. Potrivit lui, „nu este un atac de oportunitate, ci un atac sofisticat, bine pregătit”.
Ce date au fost vizate
Potrivit AGE, datele extrase pot include:
date de identificare: nume, prenume, data și locul nașterii, fotografia;
date despre membrii familiei de gradul I;
statutul de asigurat, medicul de familie, prestațiile sociale, pensiile și dizabilitatea;
permisul de conducere, vehiculele și companiile deținute sau administrate;
informații financiare: IBAN, datorii fiscale și istoricul plăților prin MPay.
AGE subliniază că nu toate persoanele afectate au avut expuse toate aceste categorii de date. Centrul Național pentru Protecția Datelor cu Caracter Personal (CNPDCP), notificat de AGE, precizează că lista reflectă o evaluare preliminară. Datele de pe cardurile bancare nu au fost afectate, pentru că platforma guvernamentală nu le stochează, potrivit AGE. Agenția mai explică că un IBAN cunoscut nu permite accesul la cont sau transferuri și că accesarea informațiilor despre un bun sau o companie nu înseamnă transferul dreptului de proprietate.
Cronologia oficială
19–23 octombrie: perioada în care au fost interogate circa un milion de IDNP-uri (AGE).
Noaptea de 22 octombrie: momentul incidentului, potrivit comunicatului inițial AGE–STISC–ASC.
23 octombrie, ora 11:30: extragerea neautorizată a datelor este oprită. În aceeași zi, 82 de servicii publice și peste 30 de sisteme informaționale și panouri de administrare sunt deconectate preventiv.
24 octombrie: AGE, STISC și ASC anunță public incidentul. Poliția și CNPDCP sunt informate.
25 octombrie, în jurul orei 02:00: o nouă tentativă de accesare forțată este blocată.
27 octombrie: noi tentative de extragere, în jurul orei 07:00, fără succes. AGE publică cifrele preliminare și explicația tehnică, iar alte 11 servicii revin online.
28 octombrie: premierul Vasile Tofan anunță retragerea directoarei AGE, Nicoleta Colomeeț. Interimatul este asigurat de Artiom Cociu. AGE dezactivează temporar autentificarea în MPass prin opțiunile „doi pași” și EVOSign. Președinția anunță convocarea Consiliului Național de Securitate, fără o dată.
29 octombrie: Parlamentul anunță audieri cu ușile închise pe 4 noiembrie.
30 octombrie: Procuratura anunță urmărirea penală. AGE raportează 61 de servicii restabilite și 21 încă indisponibile.
Cine investighează și ce se știe despre autori
AGE spune că amploarea incidentului face obiectul unui audit și al investigațiilor desfășurate de ASC, STISC, Serviciul de Informații și Securitate (SIS) și AGE. Au fost sesizate și CNPDCP și Centrul pentru Combaterea Crimelor Cibernetice al Inspectoratului Național de Investigații. Procuratura municipiului Chișinău a pornit urmărirea penală pentru încălcarea inviolabilității vieții private și divulgarea datelor urmăririi penale, a declarat pentru MOLDPRES purtătoarea de cuvânt a Procuraturii Generale, Violina Moraru.
Autorii nu au fost identificați oficial. Premierul Tofan a spus că există indicii ale unei campanii mai ample și că serviciile competente investighează inclusiv posibila implicare a unor actori statali străini, fără să numească vreun stat. Mihai Lupașcu a declarat că „este prematur să putem face atribuiri la această etapă”. Potrivit lui, în atac au fost implicate 700 de adrese IP distincte.
Întrebări și răspunsuri
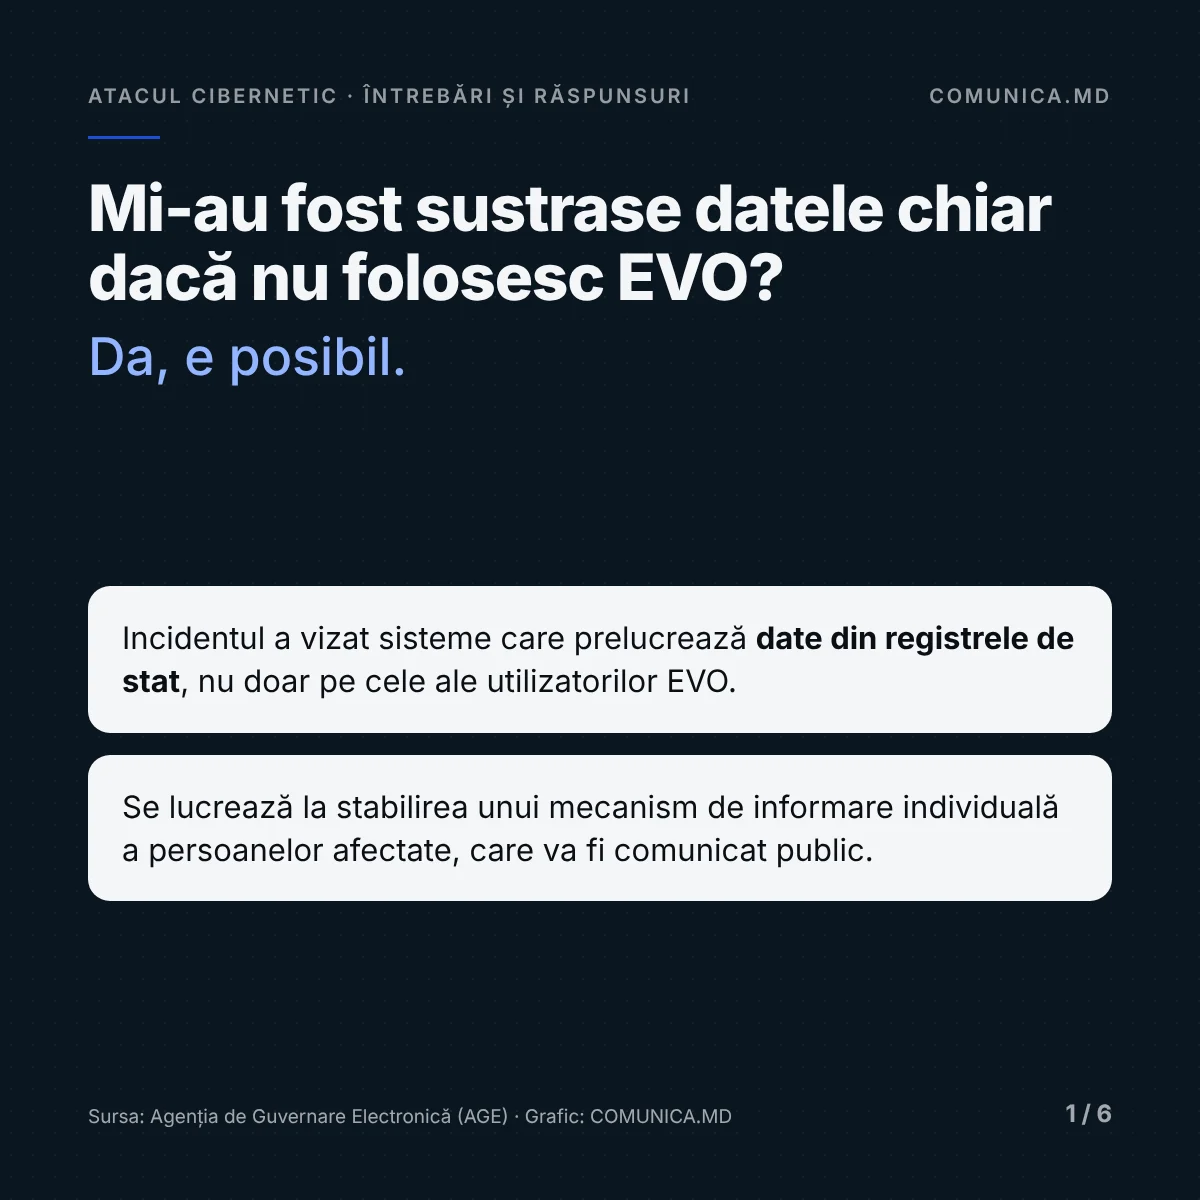
Mi-au fost sustrase datele, chiar dacă nu folosesc EVO?
Este posibil. AGE explică faptul că datele provin din registrele de stat, nu din aplicație. Instituția spune că va informa suplimentar persoanele afectate direct și lucrează la un mecanism de informare individuală, care va fi comunicat public. Pe 30 octombrie, AGE a precizat că listele pe categorii de date sunt încă verificate pentru eliminarea suprapunerilor și că publicarea unor rezultate nevalidate ar putea genera informații eronate.
Cum verific în EVO?
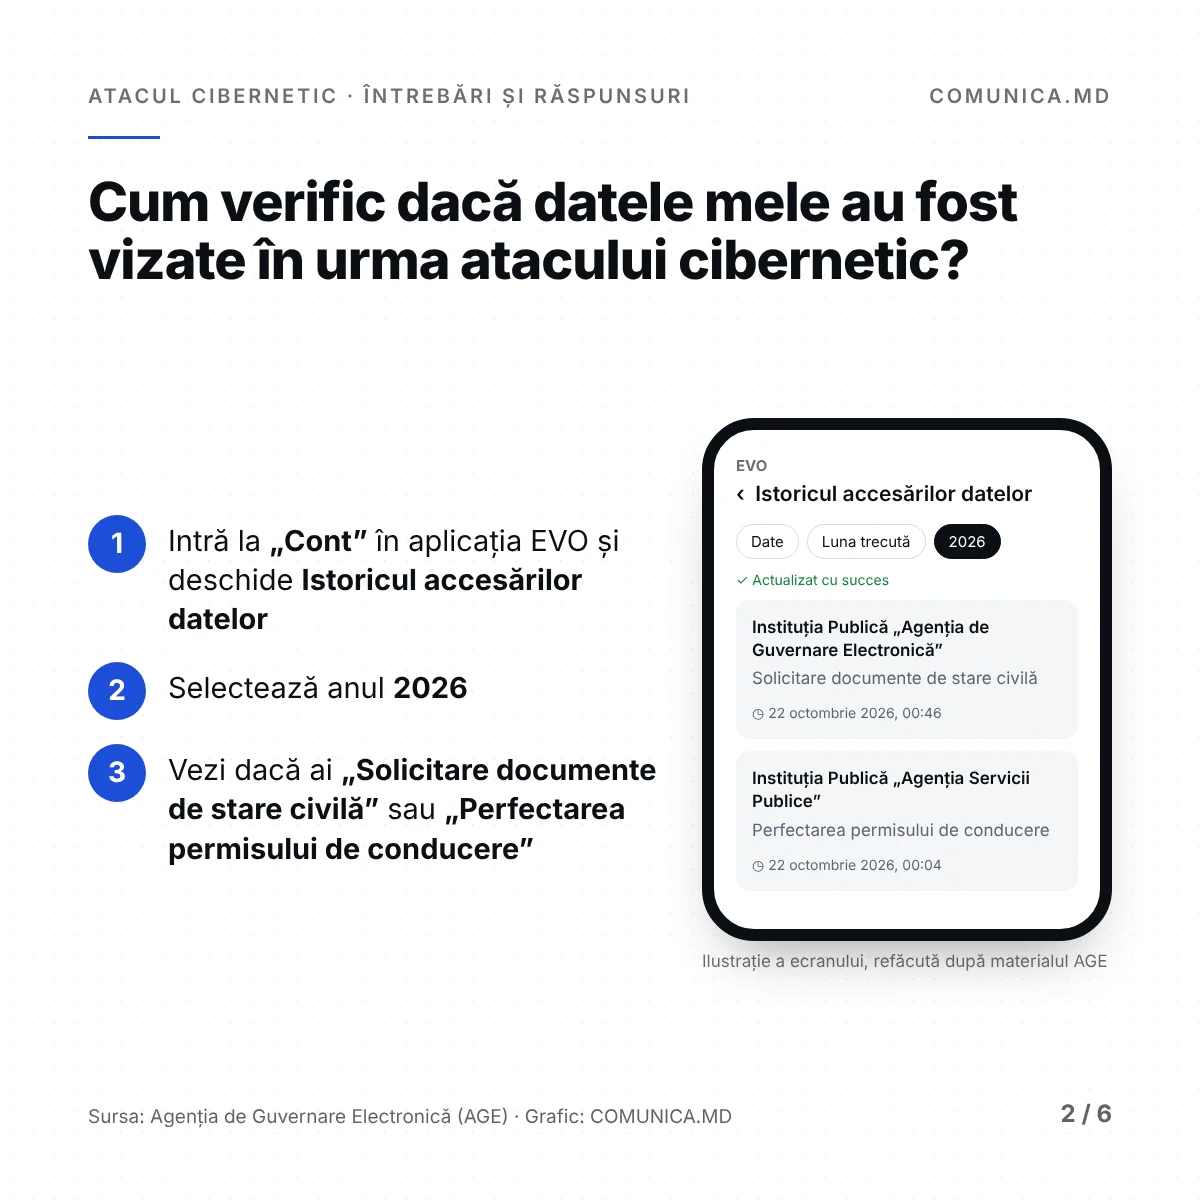
AGE recomandă următorii pași: în aplicația EVO, intri la Cont → Istoricul accesărilor datelor, alegi anul 2026 și verifici dacă apar accesări pentru „Solicitare documente de stare civilă” sau „Perfectarea permisului de conducere”.
Explicația AGE pentru aceste înregistrări este că atacurile inițiale au vizat un serviciu electronic care jurnaliza incorect temeiul prelucrării datelor. De aceea, accesările apar în istoric ca solicitări pentru servicii pe care oamenii nu le-au cerut. Istoricul nu este însă o listă completă a datelor extrase, iar AGE nu a spus că lipsa unei astfel de înregistrări exclude afectarea. Din 28 octombrie, potrivit AGE, autentificarea în aplicația EVO este posibilă doar cu semnătura mobilă, pentru că opțiunile „doi pași” și EVOSign din MPass sunt dezactivate temporar.
Trebuie să îmi schimb buletinul?
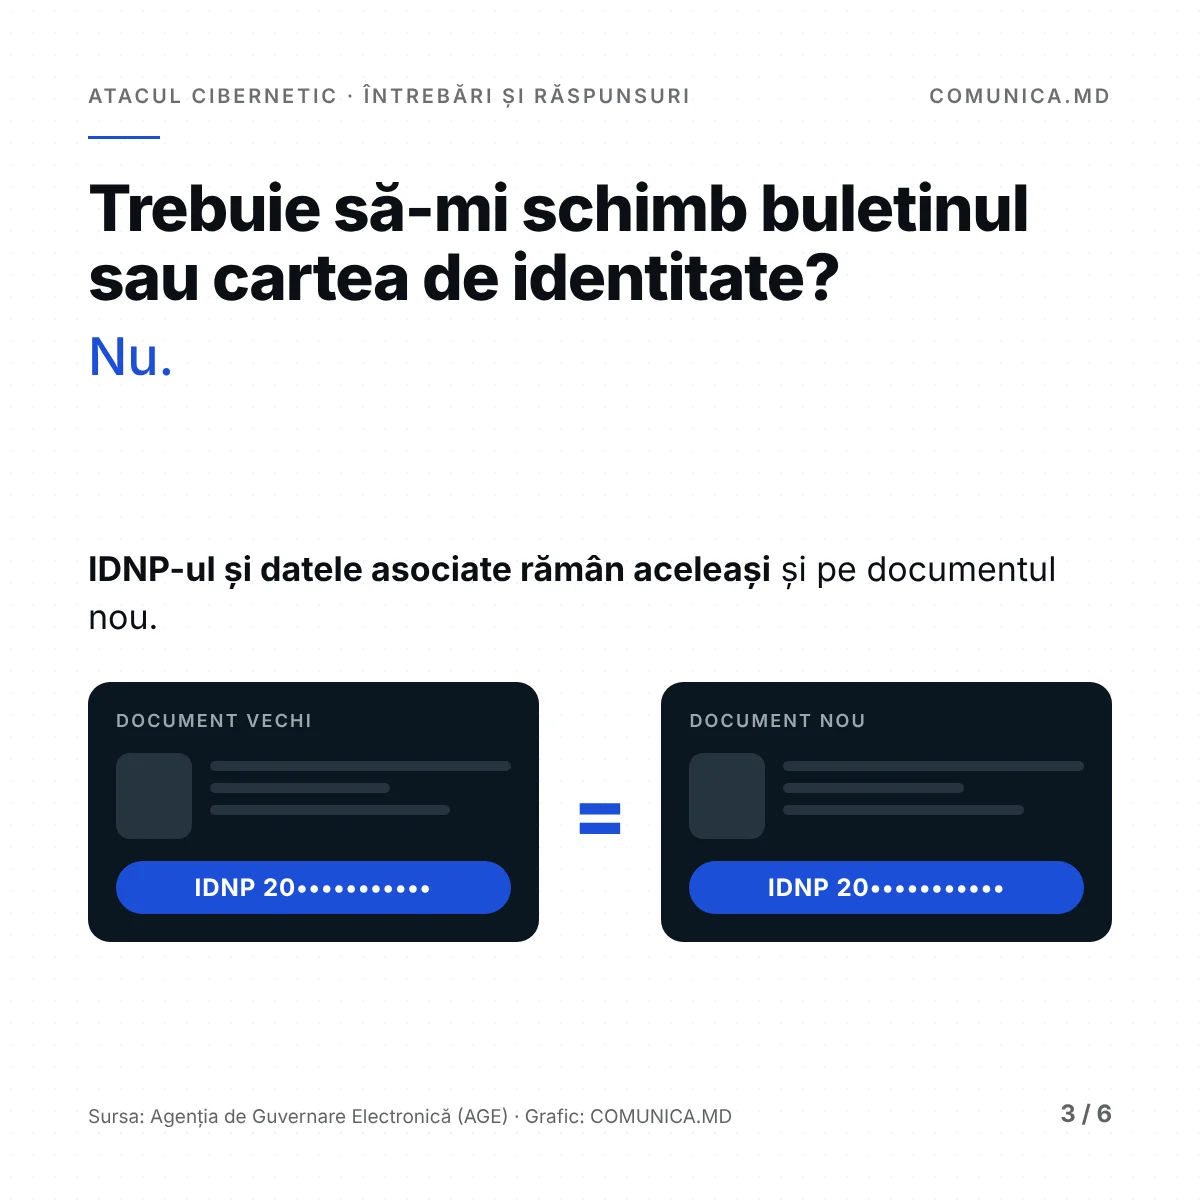
Nu. AGE precizează că IDNP-ul și datele tale rămân aceleași și pe un document nou, așa că înlocuirea actului nu ar elimina riscurile.
Cum pot fi folosite datele mele?
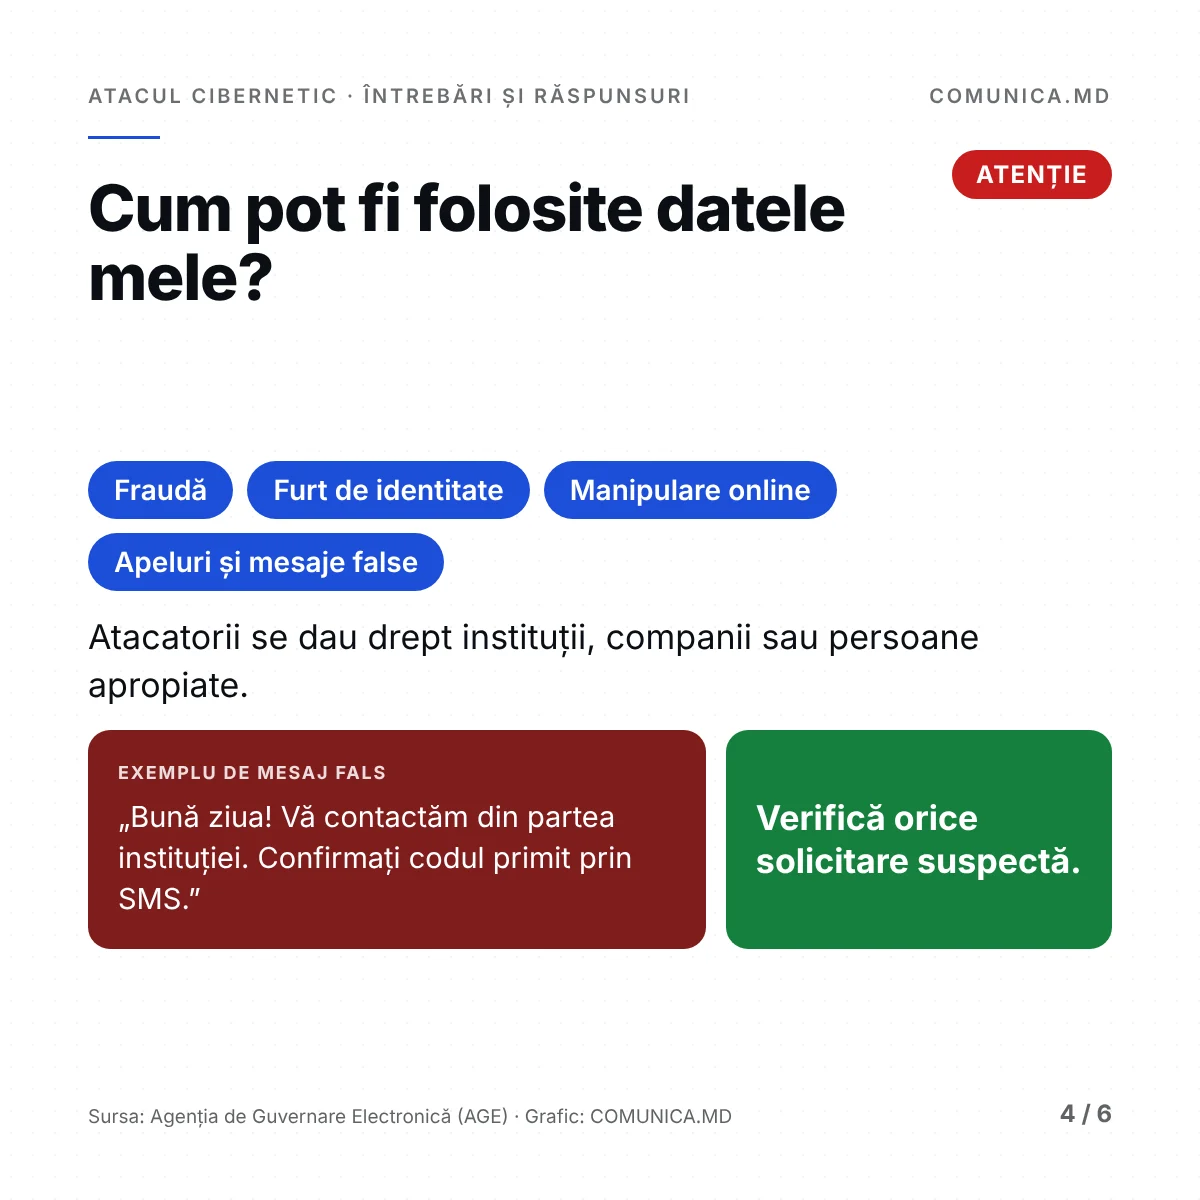
AGE avertizează că atacatorii se pot da drept instituții, companii, bănci sau persoane apropiate. Riscurile enumerate de agenție sunt frauda, furtul de identitate, manipularea online și apelurile sau mesajele false. Comunicatul din 24 octombrie explică faptul că escrocii pot invoca numele și IDNP-ul persoanei pentru a-i câștiga încrederea, dar că faptul că apelantul cunoaște aceste date nu înseamnă că reprezintă o instituție oficială.
Întrebat de Europa Liberă despre riscul ca datele să fie folosite pentru credite, Mihai Lupașcu a spus că, din informațiile ASC, „a fost exclus riscul ca aceste date să poată fi utilizate pentru contractarea creditelor”. El a precizat însă că nu are mandat să vorbească în numele Băncii Naționale și a recomandat ca întrebarea să fie adresată sectorului bancar.
Cum aflu oficial ce date ale mele au fost vizate?
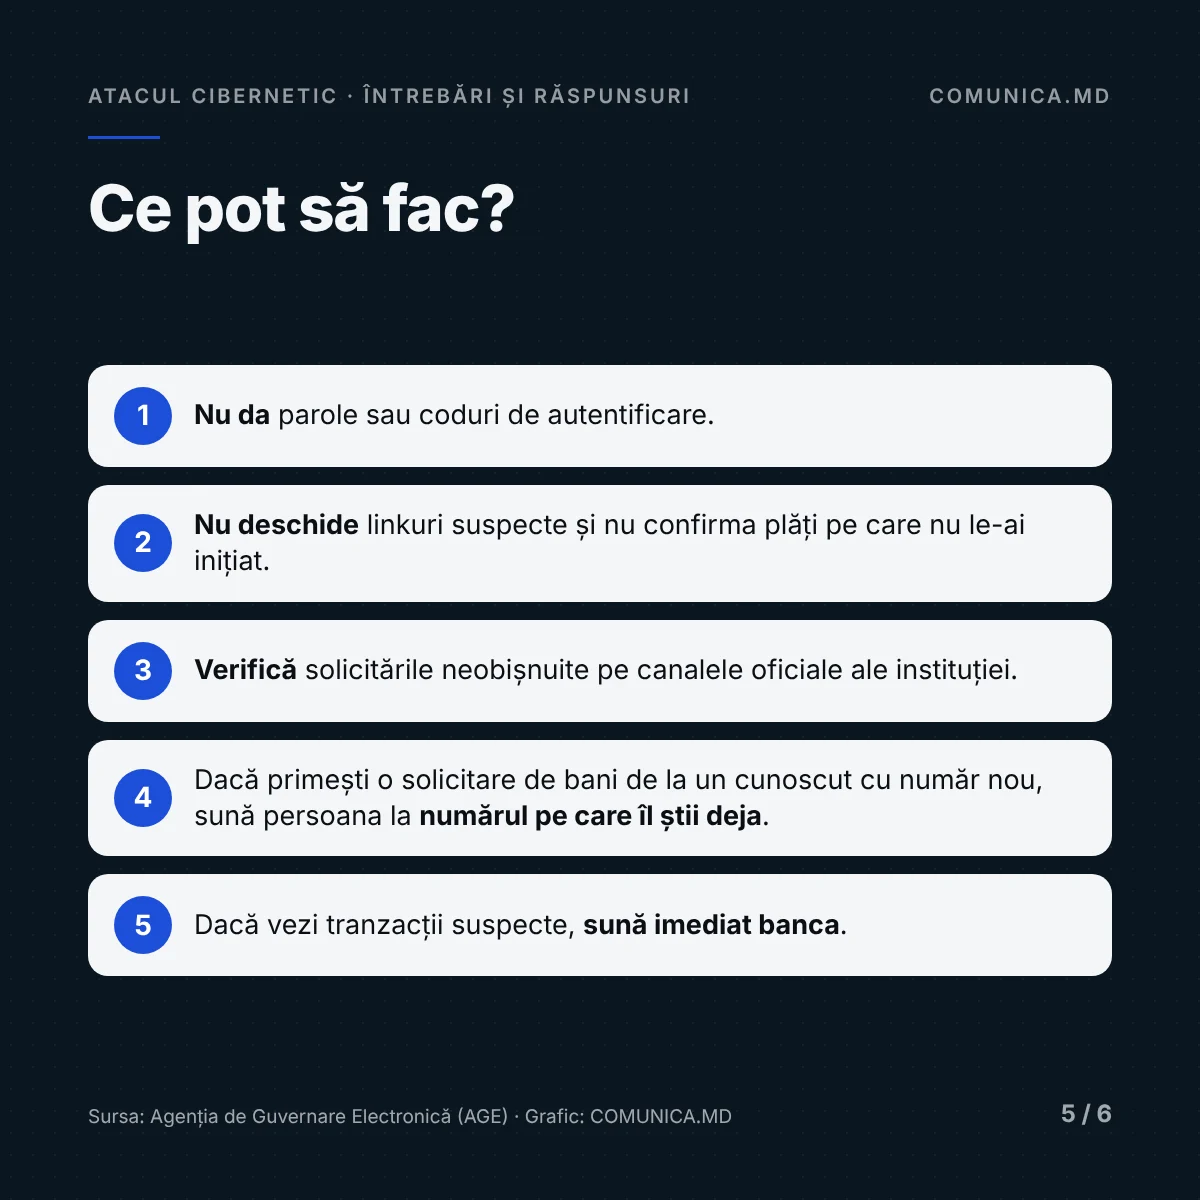
Până la lansarea mecanismului de informare individuală, AGE indică petiția. Aceasta poate fi trimisă electronic, cu semnătură electronică, la office@egov.md, sau pe hârtie, semnată de mână, depusă la sediul AGE ori expediată prin poștă. În petiție trebuie indicate numele, prenumele, adresa, motivul solicitării, autoritatea căreia îi este adresată și ce soliciți.
CNPDCP amintește că, potrivit Legii nr. 195/2024 privind protecția datelor cu caracter personal, operatorul trebuie să notifice Centrul în cel mult 72 de ore, dacă este posibil, de la momentul în care a luat cunoștință de incident. Când încălcarea poate genera un risc ridicat, persoanele vizate trebuie informate fără întârzieri nejustificate, iar informarea poate fi publică dacă cea individuală presupune un efort disproporționat. Persoanele care consideră că au fost vizate se pot adresa operatorului pentru clarificări și pentru exercitarea drepturilor prevăzute de lege, potrivit CNPDCP.
Ce faci acum
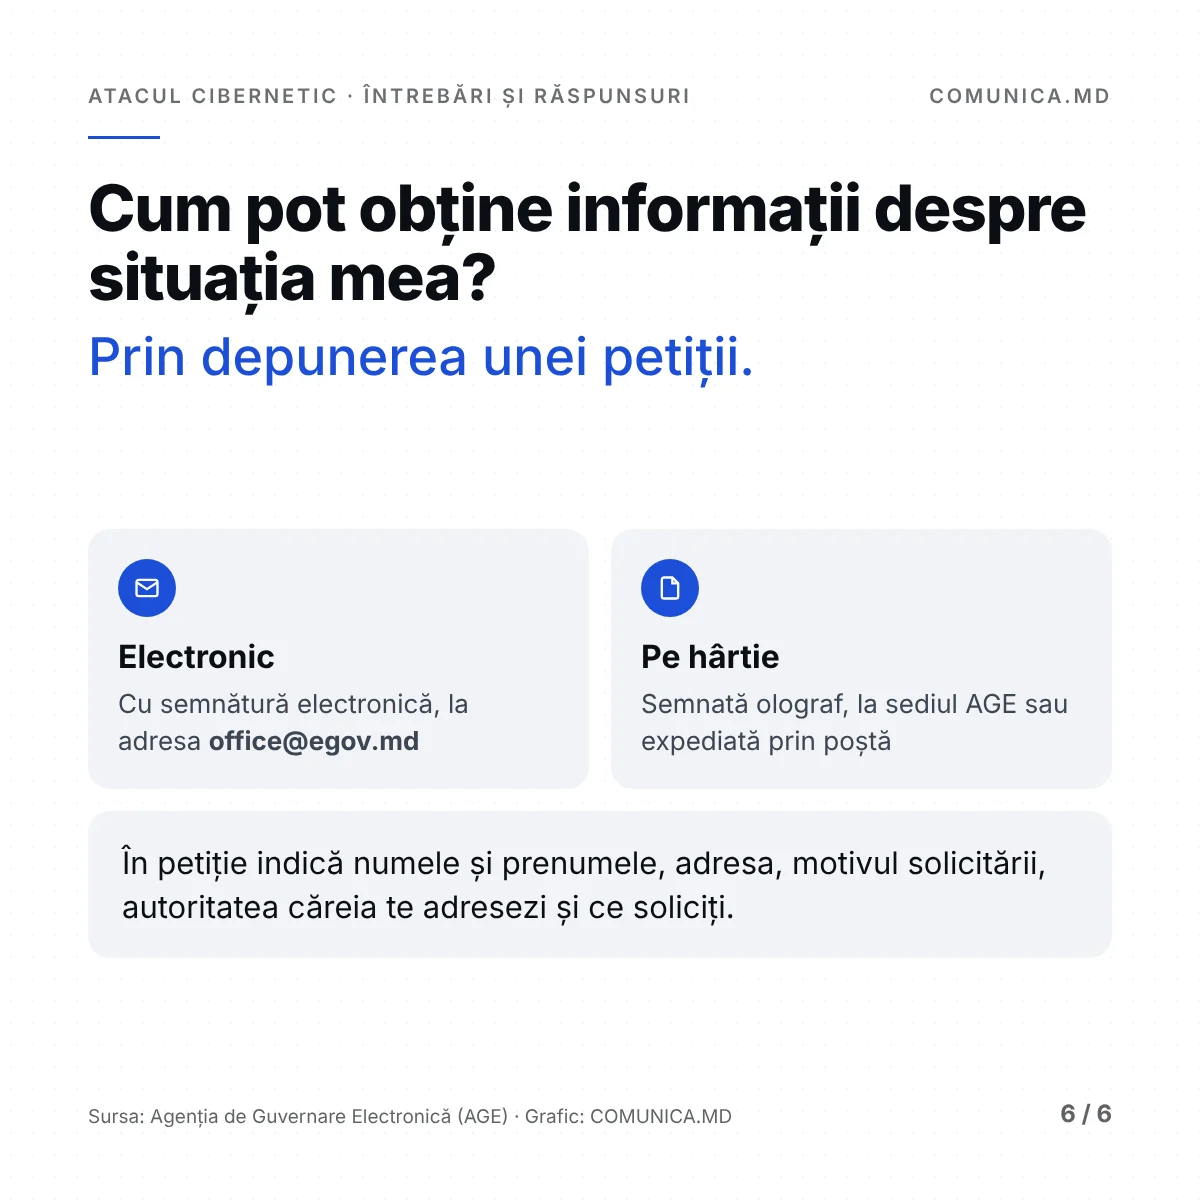
Nu da nimănui parole, coduri primite prin SMS sau datele cardului, nici dacă interlocutorul îți spune numele și IDNP-ul.
Nu deschide linkuri nesolicitate și nu confirma plăți pe care nu le-ai inițiat.
Verifică orice solicitare neobișnuită sunând tu instituția sau banca, la numerele de pe site-urile lor oficiale.
Dacă un apropiat îți cere bani de pe un număr sau cont nou, sună-l la numărul pe care îl știi.
Nu reacționa impulsiv la mesaje alarmiste despre membrii familiei. Verifică mai întâi.
La tranzacții pe care nu le recunoști, sună imediat banca.
Dacă folosești EVO, verifică Istoricul accesărilor datelor pentru 2026.
Dacă suspectezi o fraudă sau folosirea neautorizată a datelor, sesizează poliția, banca sau CNPDCP, după caz.
Ce urmează
Pe 4 noiembrie, Comisia parlamentară pentru securitate națională, apărare și ordine publică organizează audieri cu ușile închise. Potrivit președintelui Parlamentului, Igor Grosu, acestea urmăresc clarificarea circumstanțelor și identificarea instituției responsabile. Guvernul a anunțat crearea accelerată a unui centru național de securitate cibernetică (SOC) în cadrul ASC, achiziția de soluții de protecție a aplicațiilor web și audituri continue. Data ședinței Consiliului Național de Securitate nu a fost anunțată.
COMUNICA.MD a publicat anterior anunțul Președinției privind convocarea Consiliului Național de Securitate. Graficele din acest articol fac parte din seria de răspunsuri publicată de Agenția de Guvernare Electronică, distribuită și prin canalele media.
Surse
- Agenția de Guvernare Electronică — Autoritățile au blocat un atac cibernetic asupra mai multor servicii publice digitale. Investigația continuă (24.10.2026)
- Agenția de Guvernare Electronică — Aproximativ un milion de IDNP-uri vizate în tentative de extragere a datelor cu caracter personal (27.10.2026)
- Agenția de Guvernare Electronică — Alte 11 servicii publice disponibile online (27.10.2026)
- Agenția de Guvernare Electronică — Autentificarea în MPass prin opțiunile doi pași și EVOSign, temporar dezactivată (28.10.2026)
- Agenția de Guvernare Electronică — Autoritățile verifică datele extrase neautorizat pentru a identifica persoanele afectate (30.10.2026)
- Centrul Național pentru Protecția Datelor cu Caracter Personal — Informații preliminare și recomandări pentru cetățeni în contextul incidentului de securitate
- MOLDPRES — Prime Minister on cyberattack targeting public digital services (28.10.2026)
- MOLDPRES — Prosecutor’s Office initiates criminal case after cyberattack (30.10.2026)
- MOLDPRES — Parlamentul va organiza audieri cu ușile închise privind atacul cibernetic (29.10.2026)
- MOLDPRES — Peste 60 de servicii publice digitale au fost restabilite (30.10.2026)
- Europa Liberă Moldova — Interviu cu Mihai Lupașcu, directorul Agenției pentru Securitate Cibernetică
- IPN — Directoarea AGE, Nicoleta Colomeeț, demisionează după atacul cibernetic (28.10.2026)
Articol redactat cu asistență AI pe baza surselor oficiale de mai sus și verificat de redacție.
Newsletter
Moldova, în inboxul tău
Cele mai importante știri, dimineața, într-un singur email. Alegi ce primești și în ce limbă.
- Gratuit
- Fără spam
- Dezabonare cu un clic