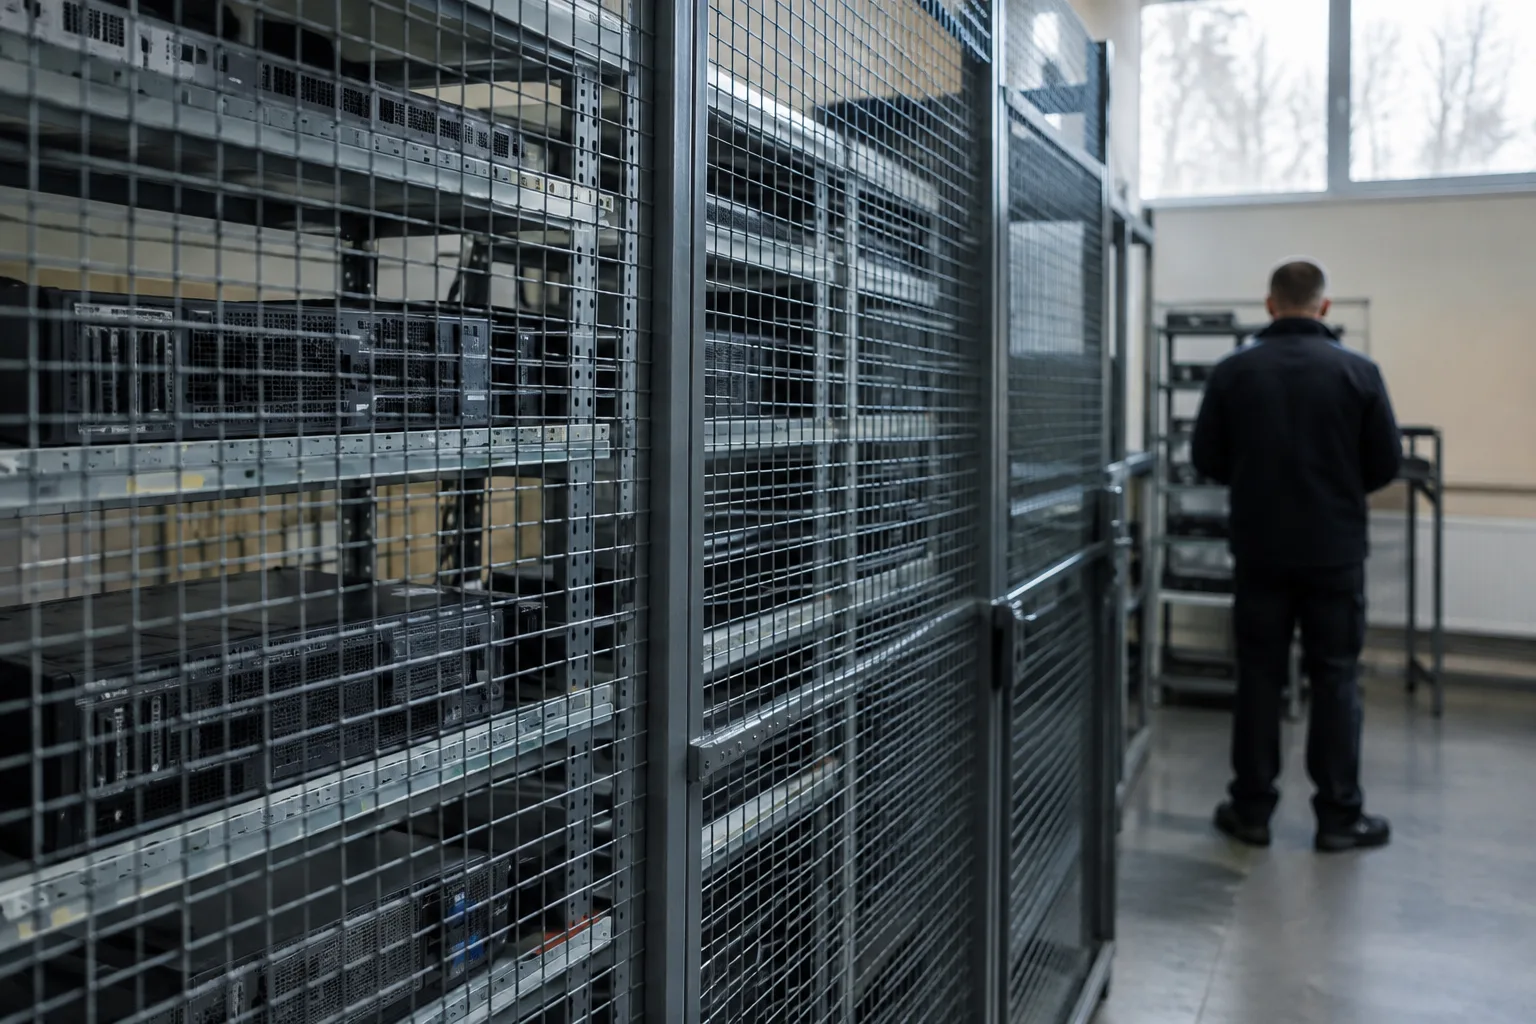
Accesul la conținutul găzduit pe 7 servere din Republica Moldova a fost blocat în cadrul operațiunii internaționale ENDGAME, potrivit Inspectoratului General al Poliției, care a prezentat rezultatele pe 16 noiembrie 2026. Serverele găzduiau componente ale infrastructurii folosite de rețele de programe malițioase, iar datele au fost păstrate pentru continuarea investigațiilor.
Ce s-a întâmplat în Republica Moldova?
Cele 7 servere din Republica Moldova au fost identificate de Centrul pentru combaterea crimelor cibernetice al Inspectoratului Național de Investigații. După blocarea accesului la conținut, datele informatice au fost conservate pentru a păstra integritatea probelor și a permite folosirea lor în investigații.
Intervenția din Moldova a făcut parte dintr-o acțiune coordonată de EUROPOL, cu participarea autorităților din mai multe state și a unor parteneri privați. Potrivit Poliției, infrastructura vizată era folosită pentru oferirea unor servicii infracționale informatice, facilitarea atacurilor ransomware și furtul de date.
Ce rol aveau programele malițioase?
Gootloader, CastleRAT și StealC aveau funcții diferite în atacurile informatice descrise de Poliție. Gootloader folosea documente juridice false distribuite pe site-uri compromise pentru a pătrunde în sisteme și putea permite instalarea altor programe malițioase, inclusiv ransomware utilizat pentru extorcare.
CastleRAT permitea atacatorilor să controleze de la distanță dispozitive compromise, să acceseze informații fără autorizare și să execute comenzi. StealC era conceput pentru extragerea informațiilor sensibile, inclusiv parole și date de autentificare, care puteau fi apoi vândute sau folosite în fraude informatice.
Ce înseamnă pentru tine?
Persoanele ale căror conturi au fost compromise prin CastleRAT vor putea verifica dacă datele lor au fost expuse, după integrarea informațiilor în platformele internaționale indicate de Poliție. Este vorba despre Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC.
Descoperirea a peste 6 milioane de date de autentificare furate privește infrastructura sechestrată la nivel internațional. Poliția nu precizează câte dintre aceste date aparțin unor persoane din Republica Moldova și nici data la care informațiile despre conturile compromise vor deveni disponibile pentru verificare.
Surse
- Inspectoratul General al Poliției — Operațiunea internațională „ENDGAME”: infrastructura din spatele a trei rețele majore de malware, destructurată
Articol redactat cu asistență AI pe baza surselor oficiale de mai sus și verificat de redacție.
Ce am verificat (6 afirmații și sursele lor)
Fiecare cifră, dată și nume din articol, cu sursa oficială din care provine. Verificarea față de surse este automată, înainte de aprobarea editorului.
- Inspectoratul General al Poliției a publicat informațiile despre operațiunea ENDGAME pe 16 noiembrie 2026. — Inspectoratul General al Poliției
- În Republica Moldova au fost identificate 7 servere care găzduiau componente ale infrastructurii infracționale; accesul la conținutul lor a fost sistat, iar datele au fost conservate. — Inspectoratul General al Poliției
- Operațiunea a vizat 3 rețele de malware: Gootloader, CastleRAT și StealC. — Inspectoratul General al Poliției
- Bilanțul general prezentat de Poliție este de 235 de servere și 257 de domenii sechestrate și neutralizate. — Inspectoratul General al Poliției
- În infrastructura sechestrată au fost identificate peste 6 milioane de date de autentificare, respectiv nume de utilizator și parole furate. — Inspectoratul General al Poliției
- Datele despre conturile compromise prin CastleRAT urmează să fie integrate în Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC. — Inspectoratul General al Poliției
Newsletter
Moldova, în inboxul tău
Cele mai importante știri, dimineața, într-un singur email. Alegi ce primești și în ce limbă.
- Gratuit
- Fără spam
- Dezabonare cu un clic