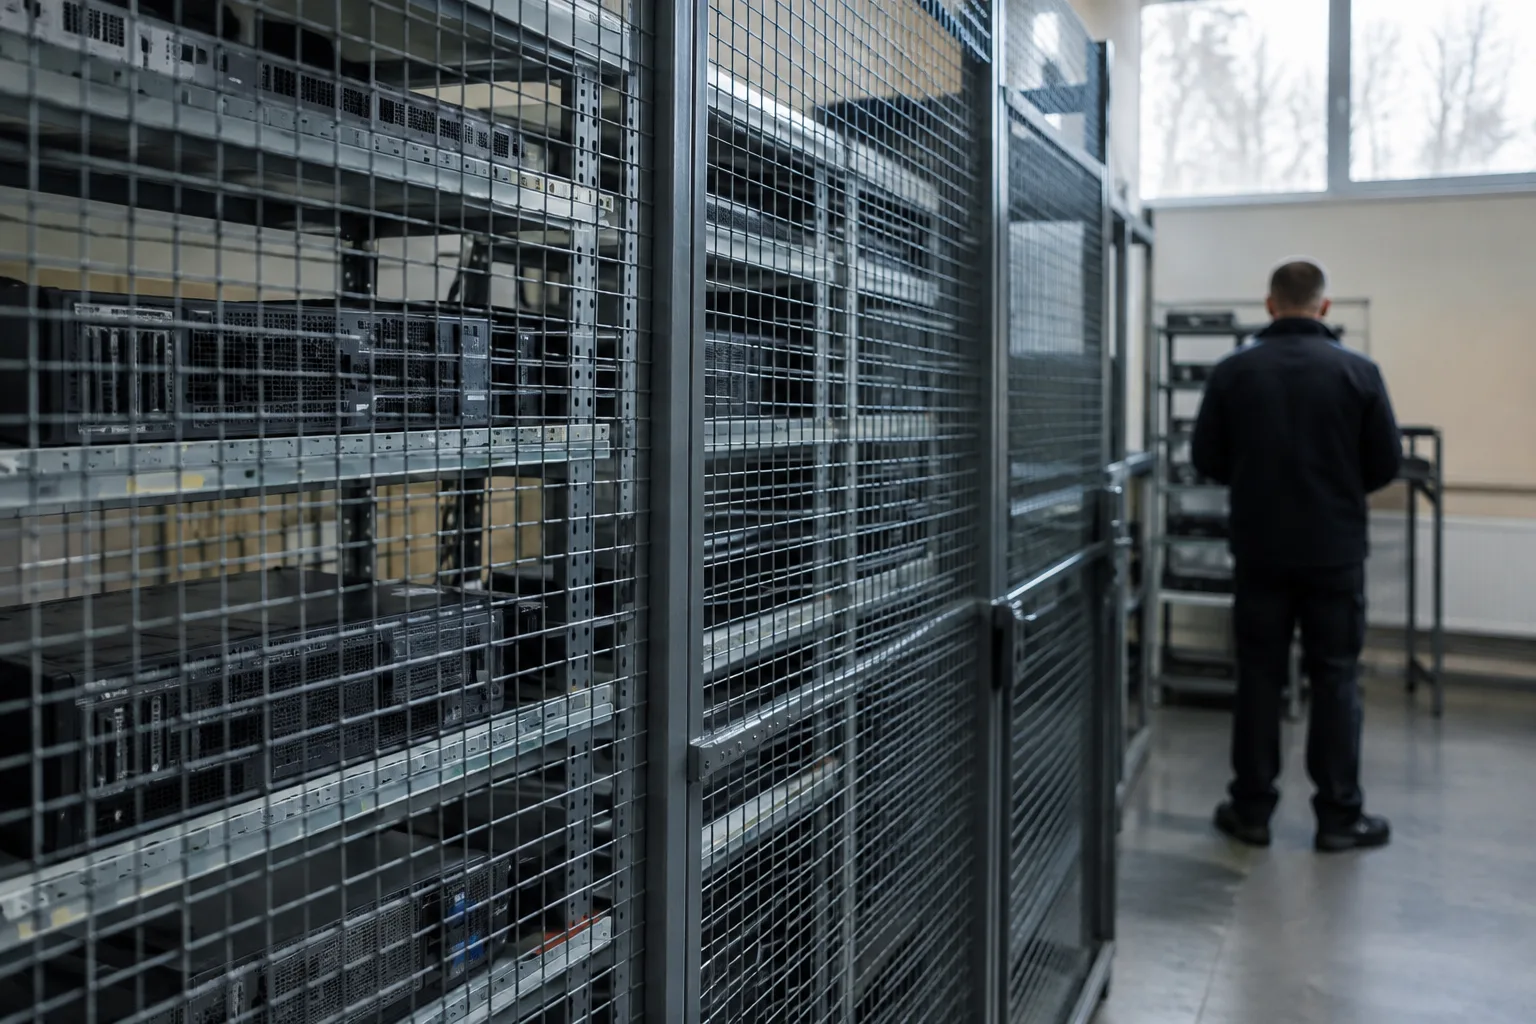
Доступ к содержимому, размещенному на 7 серверах в Республике Молдова, был заблокирован в рамках международной операции ENDGAME, сообщает Генеральный инспекторат полиции, представивший результаты 16 ноября 2026 года. На серверах размещались компоненты инфраструктуры, используемой сетями вредоносных программ. Данные были сохранены для продолжения расследований.
Что произошло в Республике Молдова?
7 серверов в Республике Молдова выявил Центр по борьбе с киберпреступностью Национального инспектората расследований. После блокировки доступа к содержимому компьютерные данные были сохранены, чтобы обеспечить целостность доказательств и возможность использовать их в расследованиях.
Операция в Молдове была частью скоординированных EUROPOL действий, в которых участвовали власти нескольких государств и частные партнеры. По данным полиции, целевая инфраструктура использовалась для предоставления преступных киберуслуг, содействия атакам с использованием программ-вымогателей и кражи данных.
Какую роль играли вредоносные программы?
Gootloader, CastleRAT и StealC выполняли разные функции в описанных полицией кибератаках. Gootloader использовал поддельные юридические документы, распространявшиеся на скомпрометированных сайтах, чтобы проникать в системы, и мог позволить установить другие вредоносные программы, в том числе программы-вымогатели, используемые для вымогательства.
CastleRAT позволял злоумышленникам удаленно управлять скомпрометированными устройствами, получать несанкционированный доступ к информации и выполнять команды. StealC предназначался для извлечения конфиденциальной информации, включая пароли и учетные данные, которые затем могли продавать или использовать в кибермошенничестве.
Что это значит для вас?
Люди, чьи учетные записи были скомпрометированы с помощью CastleRAT, смогут проверить, были ли раскрыты их данные, после того как сведения внесут в международные платформы, указанные полицией. Речь идет о Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver и NL-NCSC.
Обнаружение более 6 миллионов украденных учетных данных касается инфраструктуры, изъятой на международном уровне. Полиция не уточняет, сколько из этих данных принадлежат жителям Республики Молдова, и не сообщает, когда сведения о скомпрометированных учетных записях станут доступны для проверки.
Источники
- Inspectoratul General al Poliției — Operațiunea internațională „ENDGAME”: infrastructura din spatele a trei rețele majore de malware, destructurată
Статья подготовлена с помощью ИИ на основе официальных источников, указанных выше, и проверена редакцией.
Что проверено (6 утверждений и источники)
Каждая цифра, дата и имя из статьи с официальным источником (на румынском). Сверка с источниками автоматическая, до одобрения редактора.
- Inspectoratul General al Poliției a publicat informațiile despre operațiunea ENDGAME pe 16 noiembrie 2026. — Inspectoratul General al Poliției
- În Republica Moldova au fost identificate 7 servere care găzduiau componente ale infrastructurii infracționale; accesul la conținutul lor a fost sistat, iar datele au fost conservate. — Inspectoratul General al Poliției
- Operațiunea a vizat 3 rețele de malware: Gootloader, CastleRAT și StealC. — Inspectoratul General al Poliției
- Bilanțul general prezentat de Poliție este de 235 de servere și 257 de domenii sechestrate și neutralizate. — Inspectoratul General al Poliției
- În infrastructura sechestrată au fost identificate peste 6 milioane de date de autentificare, respectiv nume de utilizator și parole furate. — Inspectoratul General al Poliției
- Datele despre conturile compromise prin CastleRAT urmează să fie integrate în Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC. — Inspectoratul General al Poliției
Рассылка
Молдова у вас в почте
Самые важные новости — утром, одним письмом. Вы выбираете, что получать и на каком языке.
- Бесплатно
- Без спама
- Отписка в один клик